2026中国互联网基础资源大会 | 云晓春:AI时代网络基础资源面临的技术挑战与对策
近日,中国互联网络信息中心联合中国互联网协会、中国科学院计算机网络信息中心共同主办的2026(第七届)中国互联网基础资源大会在京召开。中国工程院院士、中关村实验室首席科学家云晓春受邀出席并发表题为“AI时代网络基础资源面临的技术挑战与对策”的主旨演讲。云晓春院士围绕人工智能给网络基础资源带来的深刻变化,分析了域名与DNS、IP地址与AS号码、域间路由、密码与时间、承载网络、自动化控制面等领域面临的安全风险,并提出体系化的应对建议。
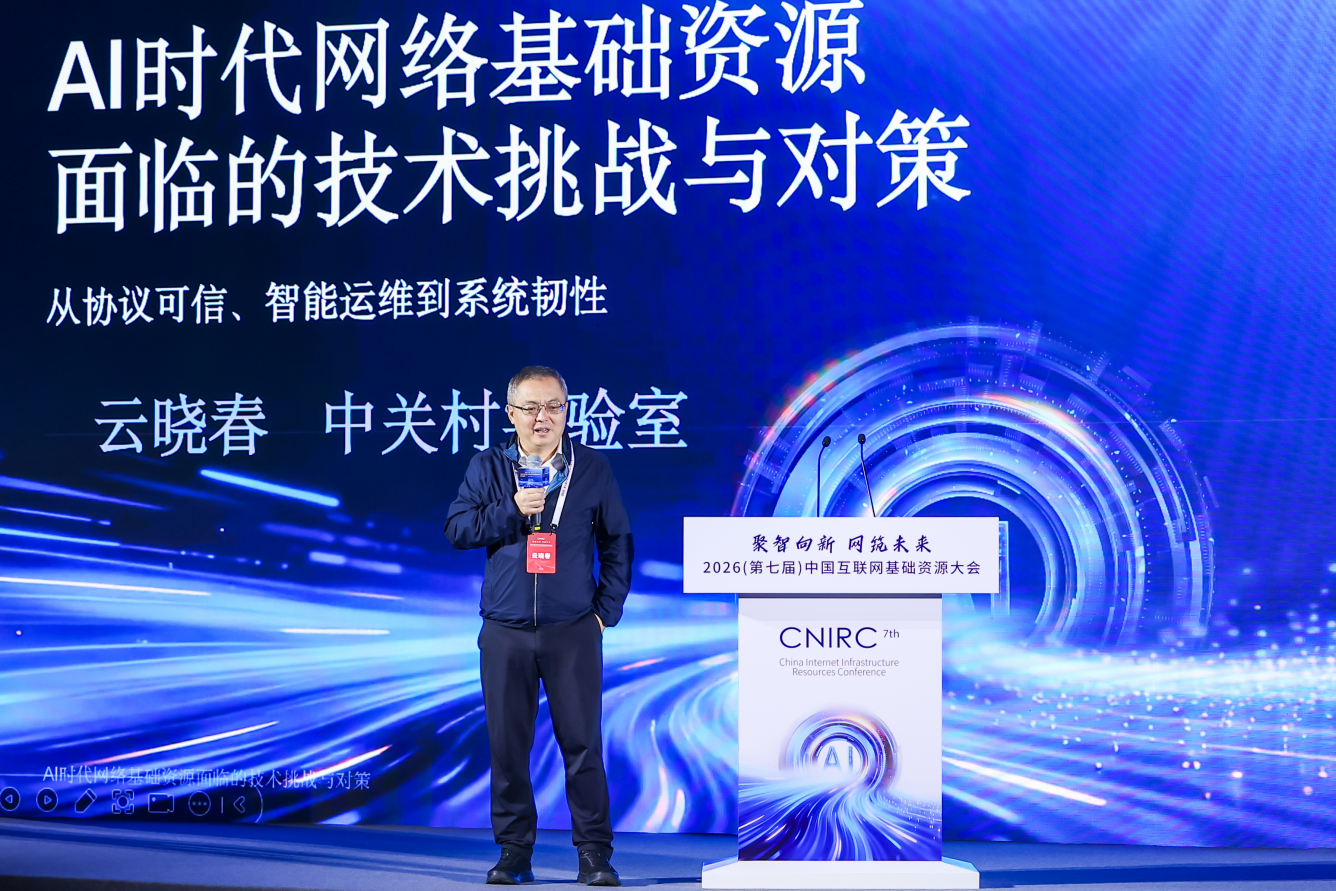
以下为云晓春院士演讲内容,经整理发布
云晓春院士指出,网络基础资源是维持全网可达、可信、可控的公共技术机制,是数字世界运行的隐形底座,其安全性直接关系到国家数字主权、经济安全和社会稳定。
AI正在改变网络的流量主体、运营方式和攻击经济。智能体逐渐成为重要交互主体,网络运维从脚本执行走向推理决策,攻击门槛不断降低、攻击效率显著提升。AI参与基础资源运行,必须做到可验证、可回滚、可问责,需要在协议层、控制层和治理层建立新的安全范式。
重塑安全范式,推动基础资源从容错迈向韧性
云晓春院士强调,中国互联网规模巨大,但超大规模连接也会使局部错误更容易演变为系统性事件。AI时代,基础资源安全的首要目标不是追求更高程度的自治,而是确保错误范围可控、运行状态可观测、恢复路径可执行,推动安全理念从传统容错向体系韧性转变。
随着网络交互从“人访问服务”逐步转向“智能体调用服务”,网络流量呈现突发性更强、东西向流量增加、身份更加短暂、变更更加频繁等特征。容量规划不能只关注平均带宽,还要考虑调用风暴、控制面拥塞、依赖雪崩和恢复峰值,建立面向不确定性的弹性架构。
自动化攻击还使攻防响应窗口从小时级压缩到分钟甚至秒级,多智能体协作则可能形成难以预测的攻击链和故障传播路径。因此,网络基础资源必须同时满足真实性、完整性、可用性、可控性和可追责性,任何一环缺失都可能引发系统性风险。
强化可信治理,筑牢域名、地址与路由安全根基
云晓春院士介绍,域名与DNS面临自动化滥用与根信任变更叠加的风险。生成式AI可以批量生成近似品牌域名和钓鱼内容,自动测试解析器差异,并快速轮换域名、证书与托管基础设施,使域名注册、解析、托管和欺诈形成高速供应链。对此,应建立人机协同的处置闭环,由AI发现异常、人工完成验证,再执行相应规则。
在IP地址与AS号码管理方面,云主机、容器、边缘节点和临时地址频繁变化,传统静态台账已难以适应。应将地址、ASN、租户、工作负载身份、证书和业务责任统一关联,建立“地址—身份—责任”三元关联模型。对于域间路由,则要协同推进RPKI、ROA、ROV和路径验证,加强会话保护、变更治理与运维管理,构建端到端路由安全体系。
完善信任体系,健全机器身份、密码与时间保障机制
智能体广泛应用后,可治理的机器身份将成为核心安全资源。随着证书自动签发以及密钥、令牌和临时凭证快速增长,身份治理需要从“谁登录了系统”升级为“谁委托了哪个智能体、使用什么凭证、调用了哪个工具”。
要建立贯穿人、智能体、工具和资源的完整审计链条,确保身份可认证、授权可约束、行为可追溯、责任可认定。基于IP地址的传统身份判断已难以适应NAT、代理、Anycast和服务网格环境,需要逐步转向以身份和行为为基础的认证机制。
后量子密码迁移也不能孤立开展,应与证书体系、DNSSEC和RPKI统筹规划。工程上要先完成密码资产盘点和加密敏捷能力建设,再通过双栈、灰度和可回退方式逐步迁移。同时,要把可信时间纳入基础资源安全体系,因为证书验证、日志审计、事件关联和自动化决策都依赖统一、可信的时间坐标。
深化受控自治,引领AI运维从辅助迈向闭环
云晓春院士表示,网络管理智能体正在从辅助工具逐步走向闭环执行。现阶段应重点发展辅助决策和只读分析能力,完善数字孪生、仿真验证和风险评估机制。在充分验证安全性与可靠性后,再逐步开放受控执行权限,最终实现有限边界内的闭环自治。
智能体可能出现幻觉、越权、工具污染和失联失控等问题。因此,安全边界必须设置在模型之外,通过独立身份验证、动作白名单、网络隔离、预算限额、审批流程和全程审计约束其行为。
每一次自动化变更都应经过“意图、计划、仿真、审批、执行、回滚”的完整闭环。高风险变更应采用最小权限、双人审批、配置快照、自动回滚和带外管理通道,确保系统始终能够人工接管并快速恢复。
贯通可信链条,支撑基础资源体系化治理
数据是AI智能运维的基础。没有可信状态数据,AI会更快、更确定性地产生错误。要加强数据稳定性、投毒防护、隐私边界和质量反馈,形成可证明的“状态—行动—结果”因果链,使每个告警都有处置记录,每次变更都能追溯到触发条件和决策依据。
在智能防御中,AI应负责压缩复杂度,例如发现关联、识别异常和生成假设;证据则负责决定动作,只有经过验证才能执行。现阶段的目标不是完全自动化,而是建立人机协同、可解释、可审计的智能防御体系。
网络基础资源治理还要以资源可信链贯通登记、解析、路由和控制全过程,明确资源来源、状态时效、声明验证和失败降级机制。可信链是底座,AI是增强层,不能用AI判断替代密码证明、协议验证和可信身份。
推动实践成果转化,提升标准引领与持续改进能力
中国拥有超大规模网络场景和完整产业链,有条件将实践优势转化为标准影响力。要把资源数据、协议验证、自动化工具和治理责任连接起来,推动网络资源治理从单点安全走向体系安全、从静态合规走向动态韧性、从项目建设走向持续运行。
近期应重点推进DNS根信任专项、RPKI规模部署、密码资产盘点和AI运维沙箱建设。验收标准要以“覆盖、验证、演练、恢复”四类证据为依据,每项工程都要有明确的量化指标和可验证的交付成果。
云晓春院士最后强调,AI时代下网络基础资源要从可用走向可信、可控、可恢复。协议可信是底座,AI负责压缩复杂度,韧性决定最终价值。关键是把规模化网络资源转化为一条可验证的信任链和一套可持续运行的韧性生产体系。这是AI时代网络基础设施安全的根本目标。
 【返回顶部】
【打印本页】