2026中国互联网基础资源大会 | 沈昌祥:用自主可信计算AI产品 筑牢工业互联网安全底座
近日,中国互联网络信息中心联合中国互联网协会、中国科学院计算机网络信息中心共同主办的2026(第七届)中国互联网基础资源大会在京召开。中国工程院院士沈昌祥受邀出席并发表题为“用自主可信计算AI产品 筑牢工业互联网安全底座”的主旨演讲。沈昌祥院士聚焦自主可信计算AI产品发展,深入剖析人工智能安全风险、技术体系、产业空间及等级保护落地实施路径。
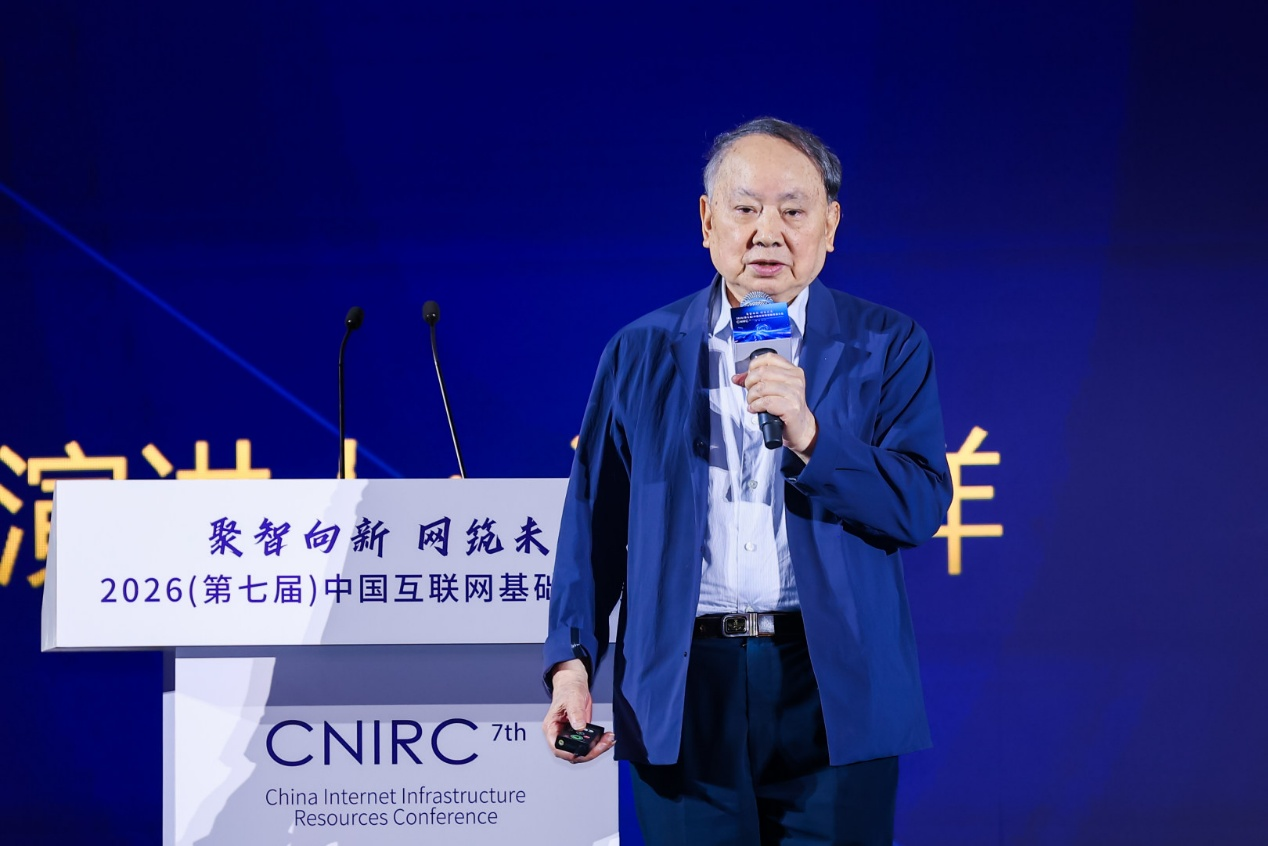
以下为沈昌祥院士演讲内容,经整理发布。
党的二十大报告提出加快建设网络强国、数字中国战略任务,“没有网络安全就没有国家安全,安全是发展的前提”。《网络安全法》、国家网络空间安全战略及网络安全等级保护制度均明确要求,扶持重点网络安全技术产业和项目,推广安全可信的网络产品和服务,构建关键信息基础设施安全保障体系。
党的二十届三中全会进一步提出完善市场准入制度,优化新业态新领域市场准入环境,特别强调自主可信计算、人工智能、信息安全等重点领域发展。要以新型计算模式实现安全可信,筑牢人工智能发展的安全根基。
一是安全可信是人工智能发展的核心前提
沈昌祥院士指出,人工智能若缺乏安全可信的基础支撑,潜藏着不容忽视的极端风险。马斯克等全球知名人士曾联合发布公告,提出应将缓解人工智能带来的重大风险,与大型流行病、核战争并列,作为全球层面的优先防控事项。大模型有算力、数据、算法三要素,若数据被篡改、算法学习推理逻辑不正确产生幻觉,输出结果就会出现根本性错误。
因此人工智能发展固然应当提高算力效率、降低成本,优化算法、缩小模型,清理数据、提高效率,更必须建立基于自主可信计算的安全可信保障体系,实现计算全程安全可信,让系统自身具备主动免疫能力,在计算同时并行进行动态全方位整体防护,保障计算逻辑不被篡改破坏。
二是自主可信计算是中国自主创新的安全技术路径
沈昌祥院士介绍,1980年美国提出可信计算,我国在其基础上研究改进了对可信计算的抽象定义,逐步形成完整产业链,走出了自主创新的发展道路。中国可信计算源于1992年立项研制免疫的综合安全防护系统,1995年通过测评鉴定,经过长期军民融合攻关应用,形成自主创新安全可信体系,开启了可信计算3.0时代。
当前美国热推的“零信任架构”,只是可信计算3.0的一个访问控制功能子集,存在缺少科学原理支撑、不符合网络空间主权原则、难以形成完整安全保障体系等问题。我国可信计算技术已广泛应用于增值税防伪、彩票防伪、二代居民身份证安全系统、央视全数字化可信制播环境建设、国家电网电力数字化调度系统安全防护等国家重要信息系统,技术价值得到充分验证。
三是构建主动免疫的人工智能安全产业空间
我国已经形成完备的可信计算3.0产品链,2020年10月国家等级保护2.0与可信计算3.0攻关示范基地正式揭牌。目前我国已具备带可信计算功能的国产CPU、可信BMC和智能安全卡等核心技术设备,实现了核心技术自主可控,为人工智能产业发展提供了坚实的安全底座。
可信计算能够释放巨大的产业空间,可解决数据泄露、设备被篡改、系统被攻击等行业痛点。例如针对工控系统PLC控制器易被篡改的问题,可信PLC采用商用体系结构,左边是PLC功能核,右边加一个安全防护核,不改变之前的业务功能,就能实现安全防护升级,兼顾成本与运行效率。
四是依托等保标准筑牢人工智能基础设施安全防线
《网络安全等级保护制度2.0标准》及《关键信息基础设施安全保护条例》要求,应当优先采购全面使用安全可信的产品和服务构建关键信息基础设施安全保障体系。发展人工智能基础设施,必须对标等级保护要求分级落实安全可信能力,一级实现启动时可信,二级实现应用软件可信,三级实现重要点可信,四级实现所有重要环节结构化保护。
针对工业控制系统等复杂场景,要构建可信保障的安全管理中心支持下的计算环境、区域边界、通信网络三重防御多级互联技术框架,覆盖现场控制区、生产监管安全区、企业管理信息大区全层级。这套框架无需改动原有业务系统,就能实现全域主动免疫防护,保障人工智能基础设施安全稳定运行。
最后,沈昌祥院士强调,没有网络安全就没有国家安全。面向人工智能发展新阶段,要坚持自主创新,做大做强主动免疫的人工智能安全产业体系,守护关键信息基础设施安全,为网络强国、数字中国建设提供坚实的安全保障。
 【返回顶部】
【打印本页】